Integrasi pembayaran
Hubungkan penyedia pembayaran dan aplikasi internal dengan status transaksi, retry, serta penanganan duplikasi yang jelas.
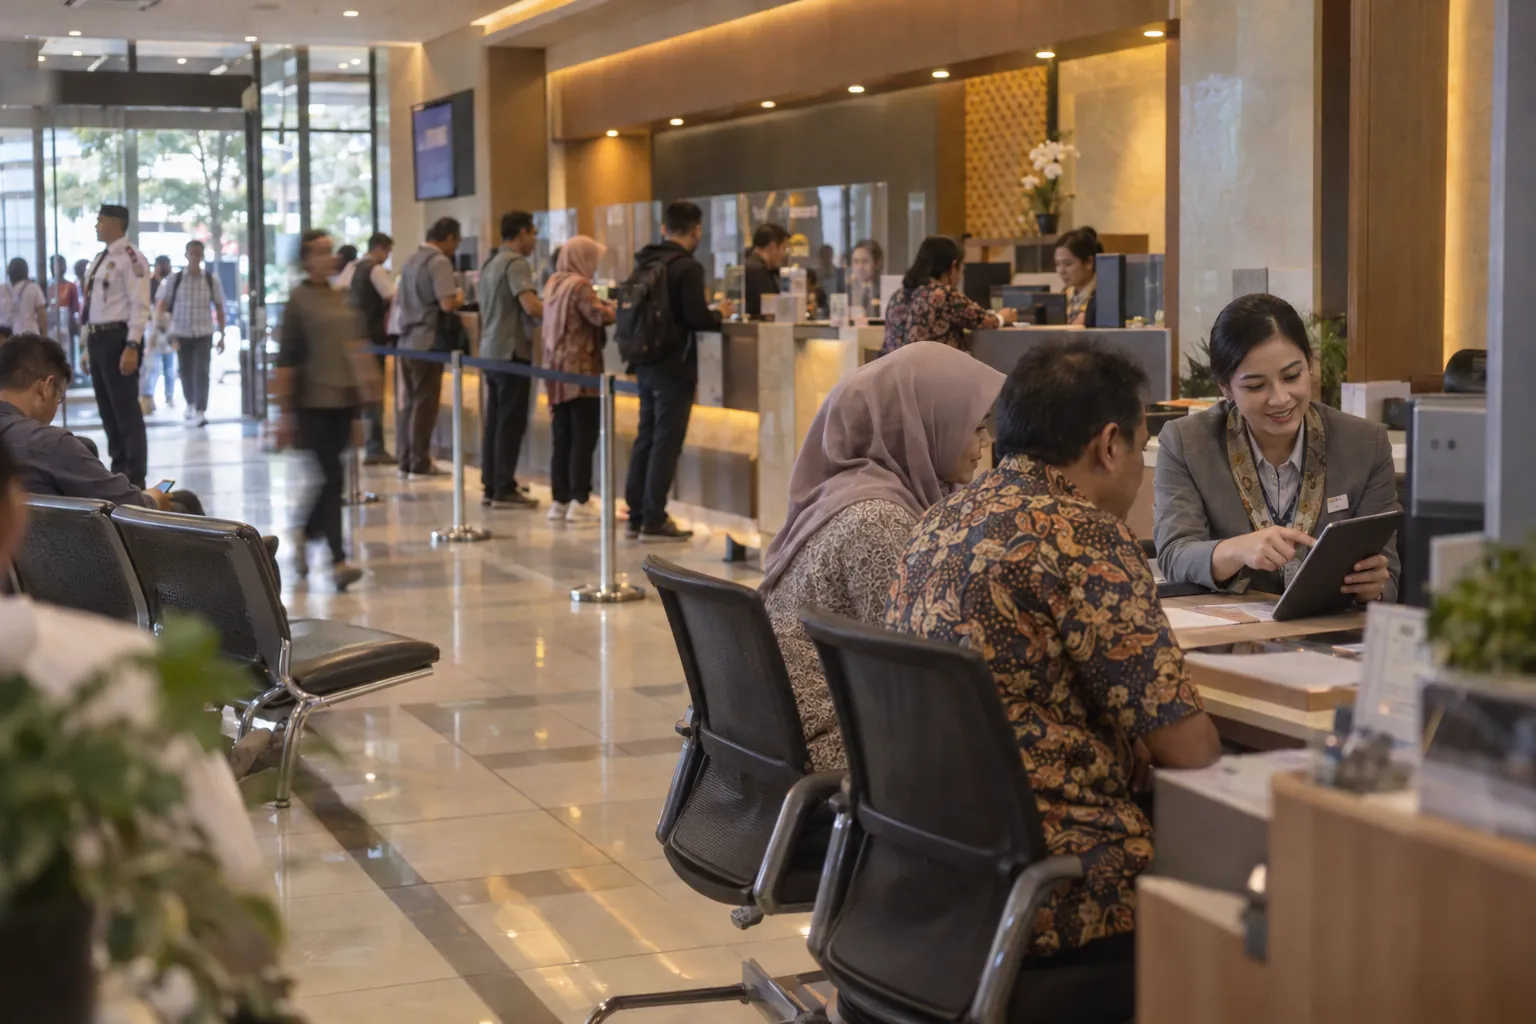
PERBANKAN & JASA KEUANGAN
Bangun dan modernisasi platform keuangan dengan integrasi pembayaran, aliran data yang andal, dan kontrol akses yang jelas. Teknalogi menerjemahkan kebutuhan operasional yang kompleks menjadi sistem yang siap digunakan dan dikembangkan.
Diskusikan kebutuhan Anda
Operasi keuangan sulit dikelola ketika sistem nasabah, pembayaran, dan internal berjalan sendiri-sendiri.
Informasi nasabah, transaksi, dan pelaporan sulit dijaga tetap konsisten di banyak platform.
Tim menghabiskan waktu mencocokkan catatan dan menelusuri transaksi yang tidak lengkap.
Log yang tersebar dan laporan tertunda memperlambat investigasi gangguan layanan.
Produk dan integrasi baru menambah kebutuhan persetujuan, akses data, dan catatan audit.
Ruang lingkup ditentukan melalui discovery agar arsitektur, integrasi, dan alur kerja sesuai dengan sistem yang sudah berjalan.
Hubungkan penyedia pembayaran dan aplikasi internal dengan status transaksi, retry, serta penanganan duplikasi yang jelas.
Sediakan layanan akun, pengiriman dokumen, pelacakan pengajuan, dan interaksi mitra berdasarkan hak akses.
Satukan catatan transaksi, aturan pencocokan, antrean pengecualian, dan pelaporan settlement.
Koordinasikan formulir, dokumen, penyedia verifikasi, review internal, dan histori persetujuan.
Bangun persetujuan, case management, laporan operasional, dan administrasi back-office.
Hubungkan sistem lama dengan aplikasi baru melalui interface terdokumentasi dan rilis bertahap.
Tetapkan status transaksi, validasi, idempotency, dan catatan kejadian yang diperlukan untuk investigasi serta review perubahan.
Selaraskan izin dengan peran operasional, lalu rancang pengumpulan, transmisi, penyimpanan, masking, dan penghapusan data sensitif.
Uji penanganan kegagalan, pemulihan backup, monitoring, dan prosedur deployment terhadap target layanan yang disepakati.
Perbankan modern membutuhkan kecepatan rilis fitur dan fleksibilitas integrasi tanpa mengorbankan stabilitas sistem pencatatan inti. Sebagian besar institusi finansial menghadapi kendala ketika arsitektur legacy yang monolitik sulit berkomunikasi dengan kanal digital terbaru.
Teknalogi merancang arsitektur perantara (integration middleware) dan orkestrasi microservices berbasis event. Pola ini memisahkan beban kueri nasabah yang tinggi dari database transaksi inti, memastikan responsivitas aplikasi tetap prima di jam sibuk.
Melalui pemisahan dependensi yang cermat, institusi perbankan dapat meluncurkan produk tabungan, pinjaman, dan integrasi mitra dengan siklus pengembangan yang jauh lebih lincah.
Kelancaran pertukaran dana antarlembaga menuntut kepastian status transaksi yang deterministik serta ketahanan terhadap gangguan jaringan pihak ketiga.
Kami membangun pipeline pemrosesan pembayaran yang menerapkan prinsip idempotency ketat, antrean asinkronus dengan penanganan retry adaptif, dan rekonsiliasi otomatis multi-kanal.
Arsitektur pemrosesan transaksi yang tangguh menjaga integritas neraca finansial serta menekan biaya investigasi selisih dana harian.
Keamanan dalam sektor perbankan adalah pilar utama kepercayaan publik dan kelangsungan bisnis. Setiap titik interaksi memerlukan perlindungan berlapis terhadap ancaman siber yang terus berkembang.
Penerapan defense-in-depth mencakup enkripsi data ujung-ke-ujung (E2EE), penandatanganan payload kriptografis dengan stempel waktu, serta pengawasan anomali trafik secara proaktif.
Lapisan keamanan dirancang untuk bekerja secara transparan tanpa mengorbankan kenyamanan nasabah saat bertransaksi.
Kepatuhan terhadap regulasi perlindungan data pribadi (UU PDP / GDPR) mewajibkan segmentasi data ketat serta pembatasan akses data finansial secara selektif.
Kami menerapkan arsitektur data terisolasi di mana informasi identitas pribadi (PII) dan data rekening dienkripsi baik saat transit maupun saat tersimpan di disk (encryption at-rest).
Tata kelola data yang terstruktur menjamin bahwa privasi nasabah terlindungi penuh sepanjang siklus hidup penyimpanan informasi.
Tuntutan ketersediaan layanan finansial 24/7 membutuhkan sistem yang siap menghadapi gangguan infrastruktur tanpa menimbulkan henti layanan masal.
Sistem dirancang dengan redundansi multi-zona, circuit breaker cerdas, dan antrean dead-letter (DLQ) agar kegagalan salah satu layanan eksternal tidak melumpuhkan seluruh ekosistem aplikasi.
Ketahanan sistem yang teruji memberikan rasa tenang bagi manajemen operasional dan kepastian layanan bagi jutaan nasabah.
Setiap mutasi, perubahan parameter konfigurasi, dan aksi administratif harus dapat ditelusuri kebenarannya untuk kebutuhan audit pengawas dan kepatuhan regulasi.
Kami menerapkan sistem pencatatan log transaksi yang tidak dapat diubah (append-only immutable ledger) serta mekanisme persetujuan ganda (maker-checker) untuk operasi kritis.
Dengan transparansi jejak audit yang kokoh, institusi keuangan selalu berada dalam posisi siap menghadapi evaluasi kepatuhan internal maupun eksternal.
Kebutuhan integrasi dan kontrol setiap organisasi berbeda. Discovery membantu kami menentukan batas sistem, risiko, dan ruang lingkup implementasi.
Kelayakan integrasi bergantung pada API, dokumentasi, pembatasan akses, dan dependensi sistem. Hal ini diperiksa saat discovery sebelum pendekatan integrasi ditetapkan.
Bisa dipertimbangkan dalam arsitektur. Ruang lingkup perlu menangani perbedaan autentikasi, status transaksi, callback, refund, dan format rekonsiliasi.
Kebutuhan data dan akses ditetapkan bersama tim Anda. Implementasi dapat mencakup enkripsi, izin berbasis peran, pengelolaan secrets, dan masking data pada log.
Pendekatan bertahap dapat digunakan bila dependensi, konsistensi data, dan jendela deployment mendukungnya. Rencana migrasi ditetapkan setelah sistem saat ini dipetakan.
Tidak. Kontrol teknis, dokumentasi, dukungan asesmen, dan tanggung jawab kepatuhan harus ditetapkan bersama tim risk dan compliance dalam ruang lingkup proyek.
Kami memetakan dependensi sistem, alur transaksi, peran operasional, batas akses, dan skenario pengecualian. Hasilnya menjadi dasar arsitektur, ruang lingkup delivery, dan kriteria penerimaan.
Skenario pengujian dapat mencakup timeout, callback berulang, proses yang terputus, reversal, dan selisih rekonsiliasi. Kasusnya disesuaikan dengan model transaksi serta perilaku penyedia.
Dukungan setelah peluncuran dapat mencakup monitoring, investigasi masalah, pemeliharaan, dan pengembangan lanjutan. Jam dukungan, target respons, dan tanggung jawab disepakati secara terpisah.

Kami siap membantu Anda menghadirkan website berkinerja tinggi, meningkatkan visibilitas bisnis di mesin pencari, dan mengembangkan platform digital yang disesuaikan dengan kebutuhan Anda.